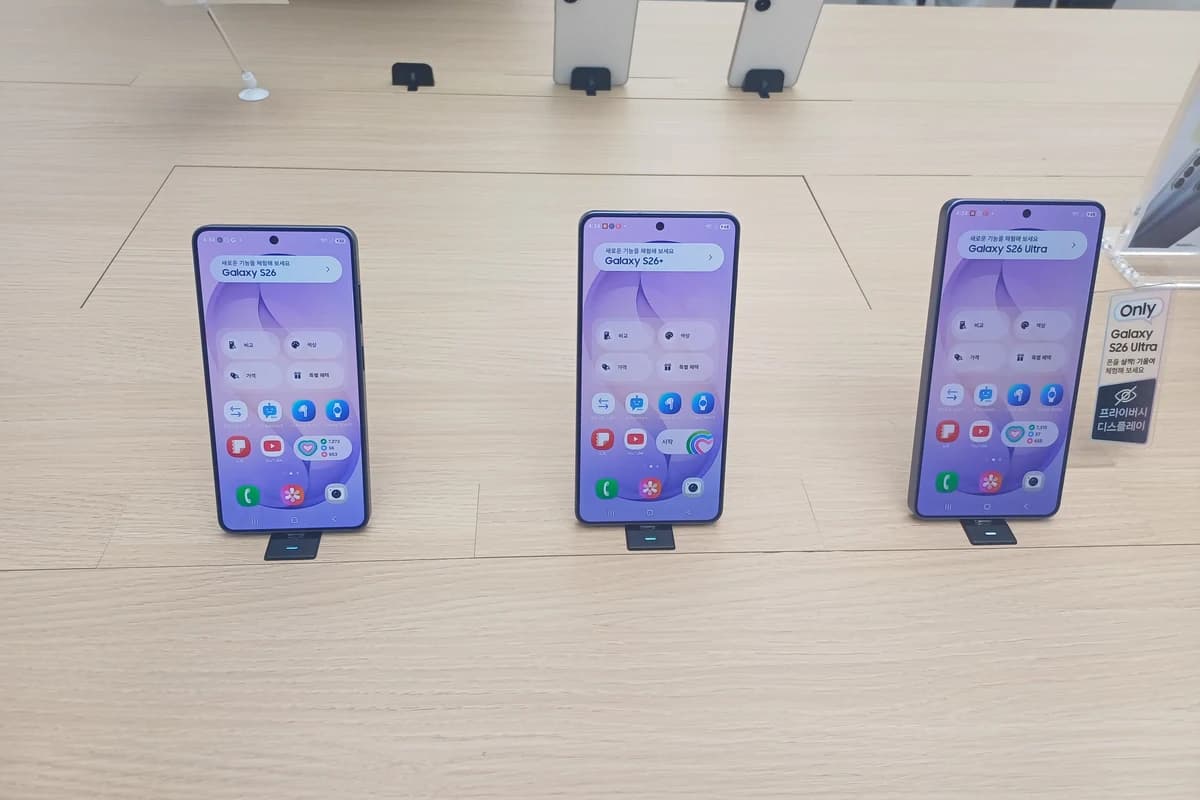
Конкурс Pwn2Own Ireland завершился 8 октября 2026 года семью успешными демонстрациями атак на Samsung Galaxy S26. Три состоялись в первый день, ещё три — во второй, а в заключительный день команда BunkyoWesterns провела удалённую атаку.
Что именно произошло
По результатам первого, второго и третьего дня, исследователи использовали в семи цепочках 21 ошибку. Восемь организатор конкурса Zero Day Initiative (ZDI) обозначил как уникальные, а 13 были уже известны производителю или совпали с другими заявками. Таким образом, семь взломов — это число успешных демонстраций, а не новых уязвимостей.
Некоторые команды применяли сразу несколько ошибок. Например, цепочка Ikotas Labs состояла из четырёх, одна из которых была известна Samsung, но оставалась неисправленной. PetoWorks, напротив, добилась результата с тремя ранее учтёнными ошибками.
Насколько опасны результаты
По правилам Pwn2Own устройства работают на последних доступных версиях прошивки. Участникам нужно скомпрометировать цель и показать выполнение произвольного кода. Несколько атак на Galaxy S26 были удалёнными; в случае Кёнмина Кима ZDI отдельно отметила, что прямое подключение к смартфону не потребовалось.
При этом организатор не опубликовал технические инструкции и полный состав цепочек. Сведений об использовании найденных ошибок в атаках на владельцев Galaxy S26 нет. ZDI передаёт данные производителю и не раскрывает детали до выхода исправлений либо завершения процедуры ответственного раскрытия.
Что это значит
- Срочно менять Galaxy S26 из-за результатов конкурса оснований нет.
- Не стоит откладывать системные обновления Samsung: найденные ошибки должны закрываться исправлениями прошивки.
- Следить за подробностями лучше в бюллетенях безопасности Samsung и публикациях ZDI после выпуска патчей.