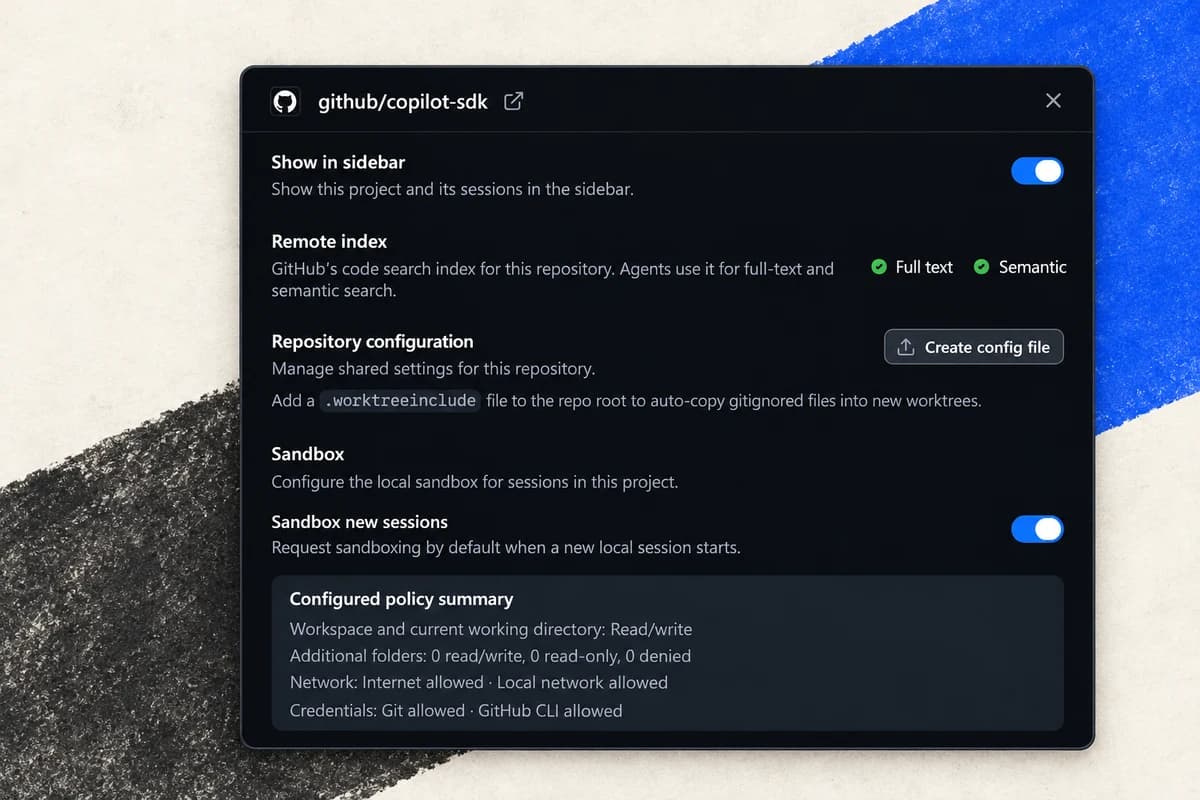
7 октября GitHub перевела локальную песочницу Copilot в общий доступ. Она работает в Copilot CLI, приложении GitHub Copilot и поддерживаемых сеансах Visual Studio Code на macOS, Linux и новых версиях Windows 11.
Песочница ограничивает команды и инструменты, которые ИИ-агент запускает на компьютере разработчика. Пользователь или организация могут определить, какие каталоги разрешено читать и изменять, можно ли подключаться к интернету и локальной сети, а также доступны ли агенту учётные данные Git и GitHub CLI.
Ограничения действуют независимо от выбранной языковой модели. Функция входит в GitHub Copilot без дополнительной платы. Корпоративные администраторы могут сделать песочницу обязательной и задать правила, которые разработчик не сможет ослабить в обычных локальных настройках.
Читайте также
Защита не включается автоматически
По умолчанию локальная песочница отключена. Пока пользователь её не включит, команды Copilot выполняются с правами его учётной записи: могут читать, изменять и удалять доступные файлы, обращаться к доступным сетям и использовать учётные данные.
В Copilot CLI песочница включается командой /sandbox enable, после чего настройка сохраняется для следующих сеансов. В приложении Copilot она задаётся отдельно для каждого проекта. Настройки приложения и CLI не синхронизируются.
Какие есть ограничения
GitHub называет функцию облегчённой изоляцией: она использует системные механизмы ограничения процессов, однако не запускает команды в отдельной виртуальной машине или полноценном контейнере. Некоторые встроенные файловые инструменты CLI проверяют правила программно, а не через средства операционной системы.
Возможности также зависят от платформы. Для Windows нужна поддерживаемая версия Windows 11, а для Linux — дополнительные системные компоненты. Если компьютер не может применить запрошенные ограничения, поведение зависит от интерфейса и корпоративной политики.
Что это значит
- Проверьте статус песочницы в используемом интерфейсе: по умолчанию она отключена, а настройки CLI и приложения независимы.
- Ограничьте агенту доступ рабочим каталогом и отключите ненужные подключения к локальной сети и учётным данным.
- Не считайте песочницу полной изоляцией: она уменьшает возможный ущерб от нежелательной команды, но не заменяет резервные копии, защиту секретов и проверку изменений.