Две критические уязвимости затронули PHP — базовый компонент сайтов и внутренних сервисов. 21 октября разработчики выпустили экстренные исправления, но Amazon обнаружила более раннюю попытку эксплуатации. Успешное удалённое выполнение кода в этих эпизодах не подтверждено. Патч закрывает уязвимости для новых запросов, однако не устраняет изменения, которые злоумышленник мог внести до обновления.
Что произошло и почему сайты отключали
PHP выполняет серверную логику веб-приложений, работает с базами данных и формирует страницы до их отправки браузеру. Поэтому ошибка в нём затрагивает среду, на которой работают WordPress, интернет-магазины и другие веб-системы.
Уязвимости CVE-2026-109618 и CVE-2026-109619 получили общее название PHP2Shell. При определённых условиях они позволяют злоумышленнику без учётной записи выполнить команды с правами рабочего процесса PHP. Под угрозой оказываются доступные этому процессу файлы, данные и системные функции.
Читайте также
21 октября проект PHP выпустил версии 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Самой опасной разработчики назвали конфигурацию Apache с mod_php: специально подготовленный запрос может вызвать атаку ещё до запуска кода сайта.
Организации, которые не успевали установить исправления, временно отключали сервисы. Ограничения затронули государственные сайты, больницы, университеты и другие организации в Германии, Франции, Бельгии, Нидерландах, Финляндии и Дании. В Великобритании 22 октября сообщалось о 32 полностью и четырёх частично недоступных государственных сервисах.
Отключения были преимущественно профилактическими. Европейские ведомства и британское правительство не сообщали о подтверждённой компрометации своих систем, но проверяли их перед возвращением в работу.
Как запрос приводит к выполнению команд
CVE-2026-109618 связана с обработкой нехватки памяти. Если работа PHP прерывается, пока внутренние данные запроса инициализированы лишь частично, последующая очистка может принять некорректные данные за действительные.
При CVE-2026-109619 внутреннее состояние запроса способно сохраниться после освобождения связанной с ним памяти. Следующий запрос в том же рабочем процессе может обратиться к устаревшим данным до повторной инициализации. Такой класс ошибок называют use-after-free — использованием памяти после её освобождения.
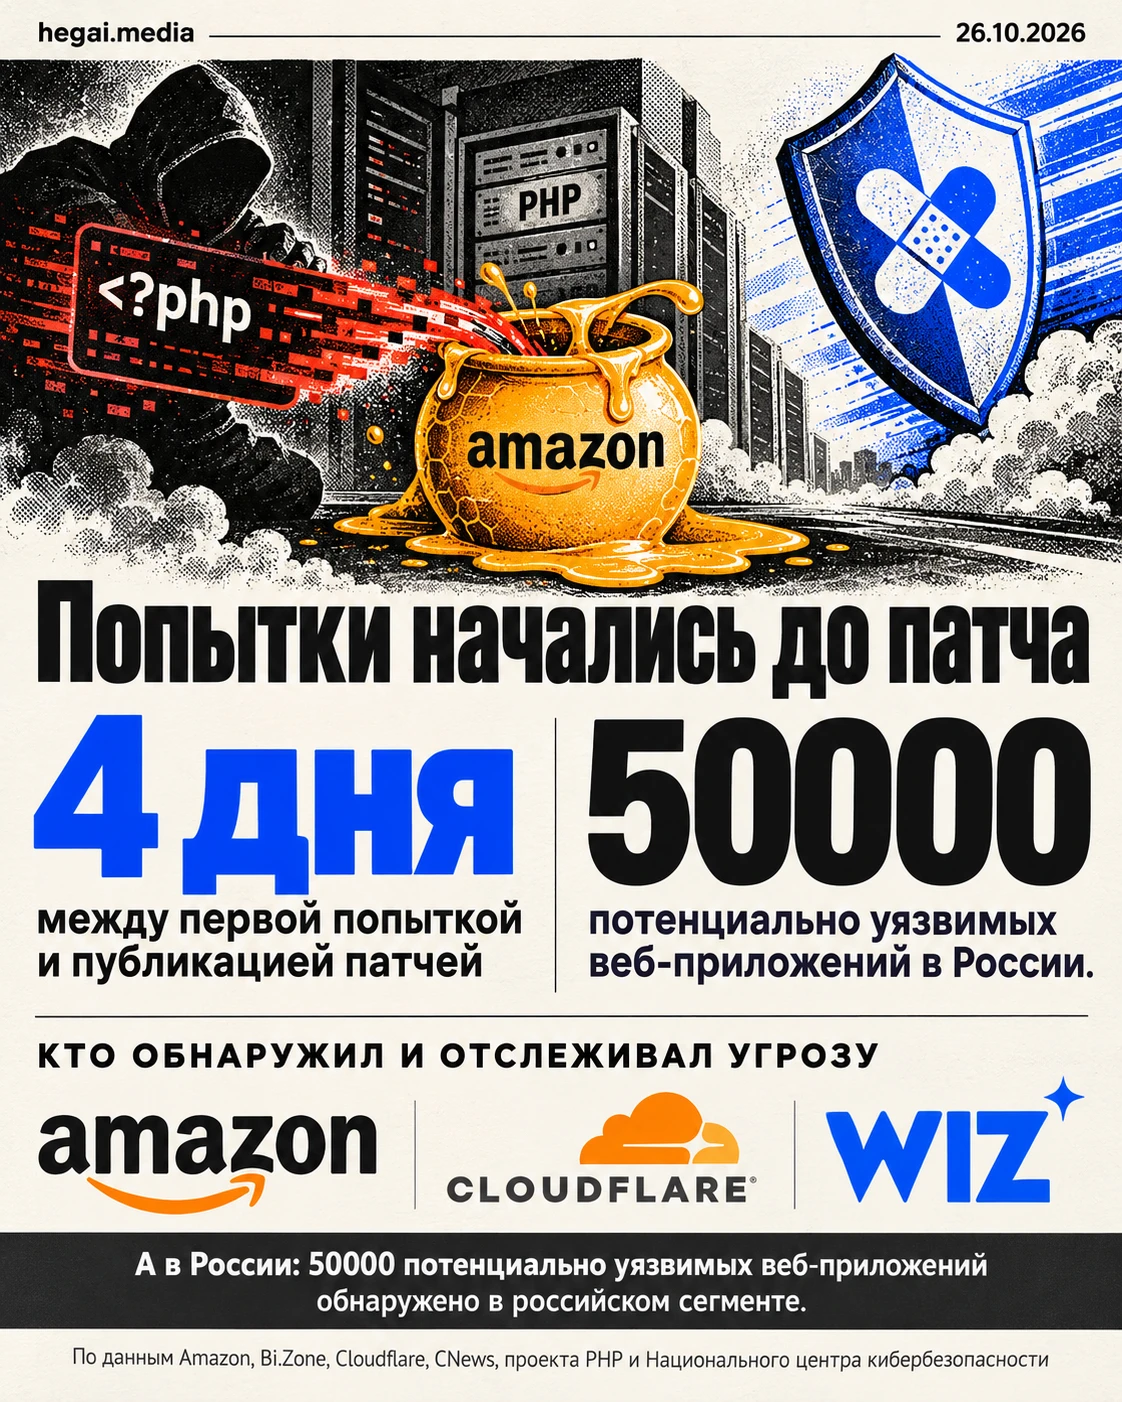
Amazon обнаружила в телеметрии сервера-ловушки попытку эксплуатации от 17 октября. Запрос поступил через коммерческую сеть анонимизации. В день раскрытия компания увидела дополнительные попытки с разной инфраструктуры, а после выпуска патчей публичные прототипы эксплоита появились в течение нескольких часов. Amazon не установила, могли ли замеченные попытки успешно сработать на реальных системах.
23 октября проект PHP описал ещё один маловероятный путь удалённого выполнения кода через функцию отслеживания загрузки файлов. Он возникает, только если приложение использует обработчик сериализации php_binary или php_serialize, во время работы переключает его на php перед вызовом session_start(), а session.upload_progress остаётся включённой. В такой конфигурации функцию рекомендуют отключить до следующего планового выпуска. Приложения, которые не меняют обработчик сериализации во время работы, могут оставить её включённой.
Что показывают цифры и где источники расходятся
Обе основные уязвимости получили критический рейтинг по шкале оценки опасности CVSS 4.0. Этот показатель характеризует технический риск, а не число взломанных сайтов.
Bi.Zone сообщила о десятках тысяч потенциально уязвимых веб-приложений в российском сегменте и зафиксировала попытки эксплуатации до появления исправлений. Оценка относится к системам, которые могли оказаться под угрозой, а не к атакам или успешным проникновениям.
В сведениях о затронутых версиях есть различия. CNews со ссылкой на Bi.Zone называет диапазон от PHP 5.4 до 8.5.4 включительно. Официальные рекомендации PHP и британского Национального центра кибербезопасности распространяются на все установки PHP, обслуживающие веб-запросы.
Номер исправленной сборки зависит от источника установки PHP. Версии 8.1 и старше уже не получают обычных обновлений проекта, однако Linux-дистрибутивы и поставщики длительной поддержки могут переносить исправления в собственные пакеты. Проект PHP также подготовил минимальные исправления исходного кода для веток 7.4, 8.0 и 8.1.
Уязвимости находятся в самой среде PHP, поэтому обновление WordPress, Drupal или отдельного плагина не исправляет серверный компонент.
Компромисс между защитой и простоем
Профилактические отключения показали выбор между доступностью сервиса и риском для пользователей и данных. Несколько часов простоя ограничивали возможную атаку, пока администраторы устанавливали обновления и проверяли системы.
Сложнее всего восстановить старые приложения, несовместимые с поддерживаемыми версиями PHP, а также продукты со встроенной зависимостью от него. В таких случаях организациям приходится искать пакет с перенесённым исправлением, обновлять всё приложение или дольше держать сервис вне интернета.
Межсетевые экраны могут распознавать известные варианты вредоносных запросов, но не обеспечивают полной защиты. Bi.Zone предупреждает, что изменённые данные или другой способ доставки способны обойти правило. Cloudflare также наблюдала, как атакующие меняли запросы в попытках обойти фильтрацию.
По оценке Amazon, ИИ-инструменты удешевляют анализ различий между исправленной и уязвимой версиями и ускоряют создание работающего эксплоита. Компания считает, что срок реакции на критические уязвимости в доступных из интернета системах теперь нужно измерять часами вместо стандартных периодов в семь или тридцать дней.
Последствия в России и порядок проверки
Оценка Bi.Zone показывает масштаб потенциально затронутой инфраструктуры в российском сегменте. PHP может использоваться не только на публичных сайтах, но и в панелях управления, тестовых стендах, служебных страницах и готовых продуктах, где эта зависимость не видна пользователю.
Из-за этого инвентаризация должна охватывать внешние сервисы и продукты со встроенным PHP. При расследовании важно учитывать активность до официального раскрытия уязвимостей.
- Calif обнаруживает одну из уязвимостей при анализе исходного кода PHP
- Wiz независимо находит и исследует критические ошибки
- Amazon фиксирует попытку эксплуатации на сервере-ловушке
- PHP предупреждает администраторов о скором экстренном обновлении
- Выходят патчи, организации временно отключают часть сайтов
- Bi.Zone сообщает примерно о 50 тысячах потенциально уязвимых веб-приложений в России
- PHP описывает дополнительный редкий риск при смене обработчика сериализации во время работы приложения
- Запрос из интернетасервер получает специально подготовленные данные без авторизации
- Сбой обработкиPHP сталкивается с нехваткой памяти или некорректно завершает запрос
- Повреждение состояниядвижок использует неинициализированные либо уже освобождённые данные
- Выполнение командатакующий запускает код с правами процесса PHP
Результат зависит от версии, конфигурации сервера и доступов рабочего процесса.
Отмечено 0 из 5
Вопросы и ответы
- С какой даты искать подозрительную активность?
Как минимум с 17 октября — даты самой ранней попытки, обнаруженной Amazon. При наличии более старых журналов период проверки можно расширить.
- Достаточно ли обновить WordPress или другой движок сайта?
Нет. Исправление требуется для самой среды PHP. Для старых веток нужен пакет с перенесённым патчем от поставщика либо переход на поддерживаемую версию.
- Когда нужно отключать session.upload_progress?
До следующего планового выпуска PHP это рекомендуется для редкой конфигурации, в которой приложение меняет обработчик сериализации во время работы. Если такой смены нет, функцию можно оставить включённой.