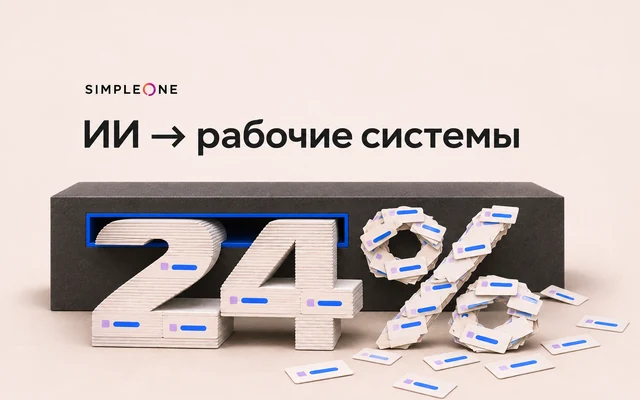
Автор открытой утилиты Suveren проверил сайты 284 крупных российских организаций и опубликовал результаты 9 ноября. Почтовые записи удалось прочитать у 275 доменов: у 66, или 24%, настройки допускали доставку поддельного письма во «Входящие». Ещё у 125 доменов такое письмо могло оказаться в спаме либо пройти от имени поддомена. Полная или частичная проблема обнаружилась у 191 из 275 доменов, то есть у 69%.
В выборку вошли банки, магазины, вузы, клиники, застройщики, медиа, государственные сайты и организации из других отраслей. Хуже всего в автоматическом тесте выглядели вузы: проблемы с защитой почты нашлись у 26 из 28 доменов.
Проверка оценивала настройки SPF и DMARC. SPF перечисляет серверы, которым разрешено отправлять почту от имени домена, а DMARC указывает, что делать с письмами, не прошедшими проверку. Например, политика p=none позволяет собирать отчёты, но не требует блокировать подозрительное письмо. Настройка sp=none может оставить без защиты поддомены, даже если основной адрес организации настроен строже.
Читайте также
Для пользователя это означает риск фишинга: адрес отправителя может выглядеть как корпоративный, банковский или университетский, хотя письмо пришло с постороннего сервера. Результат замера, однако, не доказывает, что проверенные домены уже использовались в атаках.
Другие тесты охватили не всю выборку. Автору удалось автоматически прочитать страницы 170 сайтов. На 24% из них утилита обнаружила старые версии JavaScript-библиотек с известными уязвимостями. Само наличие такой библиотеки не означает, что сайт можно взломать: реальный риск зависит от версии, подключённых компонентов и того, какие функции использует страница.
На агрегированном графике Suveren иностранные сервисы указаны у 51% из 170 прочитанных сайтов. Автор поясняет, что внешние сервисы могут получать IP-адрес уже при загрузке страницы. Поэтому результат нельзя формулировать как «половина всех 284 сайтов»: для этого показателя использовалась отдельная и существенно меньшая база.
Утилита также отметила пять заброшенных поддоменов. Если связанный с таким адресом облачный ресурс удалён, посторонний потенциально может занять его и разместить фишинговую страницу на поддомене настоящей организации. Автор не пытался захватывать найденные ресурсы, а результаты помечены как требующие ручной проверки.
Ещё один результат Suveren — поддержку устаревших TLS 1.0 и 1.1 обнаружили у 31% проверенных серверов. Более ранний независимый замер enterno.io дал другую картину: при ручной проверке 30 крупных сайтов TLS 1.0 не обнаружился ни на одном. Сравнивать доли напрямую нельзя из-за разных выборок и методов, но расхождение показывает, почему автоматические находки необходимо подтверждать вручную.
Названия организаций не раскрыты, а подробного принципа формирования выборки в публикации нет. Поэтому результаты не описывают состояние всего Рунета и не позволяют проверить выводы по конкретным компаниям. Практическая ценность замера — в перечне настроек, которые владельцы сайтов могут проверить у себя: SPF и DMARC, защиту поддоменов, версии библиотек, внешние запросы страниц и DNS-записи закрытых проектов. Пользователям результат напоминает, что знакомый адрес отправителя сам по себе не подтверждает подлинность письма.