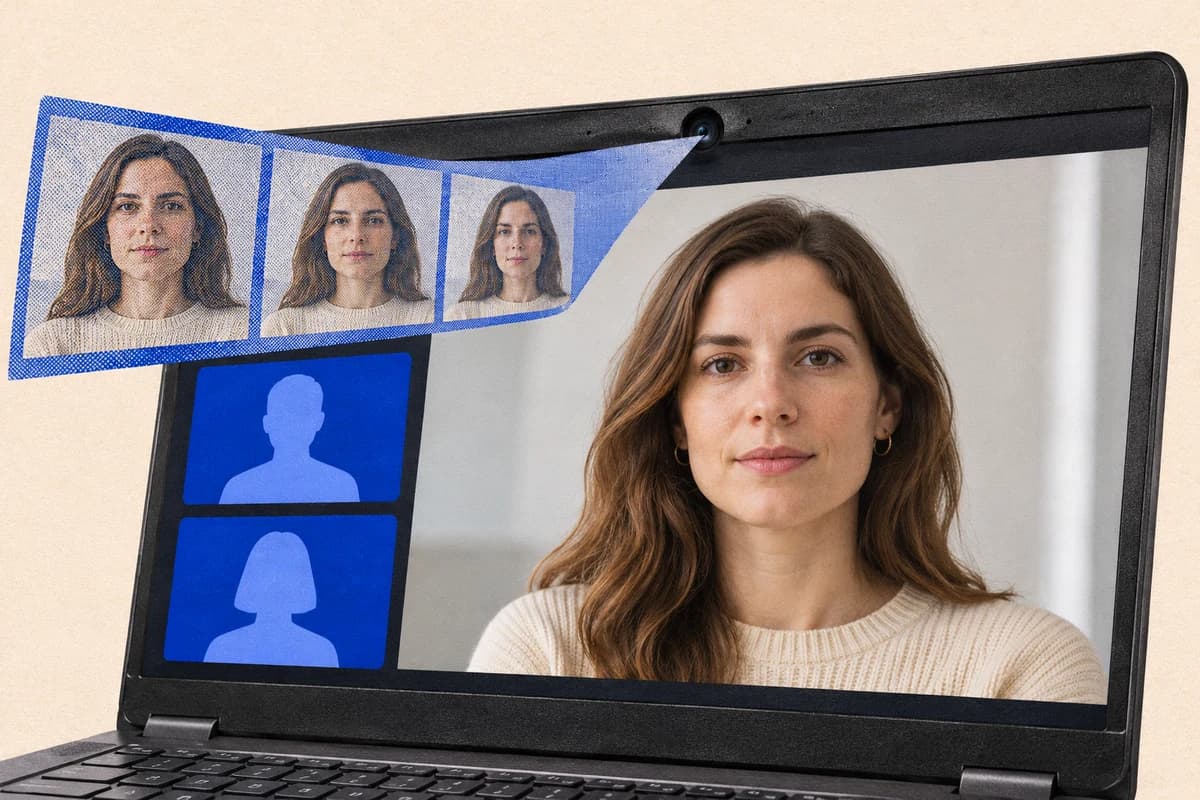
Американские власти изъяли облачную инфраструктуру FaceStealer, кампании мошенников с поддельными видеовстречами, которая за 18 месяцев принесла более $400 млн в украденной криптовалюте. ФБР связывает операцию с северокорейской хакерской группой, известной как BlueNoroff, пишет BleepingComputer.
Злоумышленники захватывали настоящие аккаунты в Telegram, LinkedIn (заблокирован в РФ), Slack и Discord (заблокирован в РФ), а затем приглашали знакомых владельца на видеовстречу. На поддельной странице Zoom или Microsoft Teams жертва видела заранее записанное видео человека, которого знала. Иногда в звонке появлялись сразу несколько знакомых лиц, чтобы усилить доверие и давление.
Затем мошенники изображали проблему со звуком и предлагали установить обновление либо выполнить команды на компьютере. Вместо исправления запускалась вредоносная программа: она крала данные о криптовалюте и учетные записи, получала доступ к контактам, перепискам и веб-камере. Пока человек ждал начала встречи, его самого тайно записывали для следующей атаки.
Читайте также
При изъятии инфраструктуры власти обнаружили более 900 таких видео. Исследователи Arctic Wolf насчитали 677 целей в 58 странах, среди них основатели компаний и топ-менеджеры. В отдельных случаях хакеры выжидали месяцы или больше года после первого взлома, предположительно рассчитывая, что криптовалютные активы жертвы вырастут.
Кампания затронула и разработчиков открытого программного обеспечения. Один из сопровождавших популярную библиотеку JavaScript с десятками миллионов загрузок в неделю попал на фальшивую встречу Teams со знакомым участником. Атаку успели остановить; ФБР также подтвердило другие попытки против разработчиков пакетов для npm и Rust.
Знакомое лицо на экране больше не доказывает, что на связи именно этот человек. ФБР рекомендует открывать встречи только в официальных приложениях по коду приглашения, отдельно проверять неожиданные звонки, держать камеру выключенной без необходимости и не запускать присланные под видом исправления скрипты или установщики.