ИИ-агент получает не абстрактный «доступ к компьютеру», а права приложения или процесса, внутри которого запущен. Если программа может читать домашнюю папку, выполнять команды или управлять другими приложениями, агент технически способен делать то же самое. Просьба «не открывать личные файлы» таких прав не отнимает.
16 ноября 2026 года Apple представила в macOS 27.3 beta 2 более узкие настройки доступа к защищённым папкам и приложениям. Microsoft движется в том же направлении другим путём: ещё 2 июня компания показала раннюю версию системных контейнеров MXC для агентов в Windows и WSL. Вместе эти разработки показывают, как операционные системы начинают отделять обещания модели от технических границ, которые программа не должна обходить.
Что изменилось в macOS 27.3
Одним из самых широких разрешений macOS остаётся Full Disk Access — полный доступ к диску. По описанию Apple, приложение с таким правом может обходить системную защиту и читать, изменять, удалять и экспортировать файлы, включая сообщения, почту, фотографии, видео и данные других пользователей компьютера.
Читайте также
Другое широкое разрешение, Device Control and Data Access, Apple разделяет на System & App Protection Override и Accessibility. Первое позволяет программе управлять другими приложениями. При полном обходе защиты она также может видеть окна, включая фоновые, и перехватывать нажатия клавиш.
В macOS 27.3 beta 2 пользователь сможет вместо общего разрешения выбирать конкретные защищённые папки или приложения. Для управления программами появятся два режима: Ask First потребует разрешение перед обращением, а At Any Time позволит повторно не спрашивать. Отдельный индикатор покажет, что одна программа управляет другой.
Это не автоматическая блокировка всех ИИ-агентов. Новые настройки относятся к приложениям, запрашивающим соответствующие системные разрешения. Более того, Apple прямо сообщает, что ранее выданные права после обновления останутся в силе. Установка macOS 27.3 сама по себе не отзовёт прежний Full Disk Access.
Исключения предусмотрены для резервного копирования и вспомогательных технологий. Разработчики таких программ смогут запрашивать специальные системные права, чтобы после чистой установки сохранить необходимую функциональность.
Как Windows предлагает изолировать агентов
Microsoft строит защиту не только вокруг диалога с разрешениями, но и вокруг среды, где исполняются действия агента. Представленный 2 июня Microsoft Execution Containers SDK, или MXC, — это ранняя версия слоя исполнения для Windows и WSL, среды запуска Linux-программ внутри Windows.
Разработчик описывает в политике, к каким ресурсам может обращаться агент, а Windows применяет ограничения во время исполнения. Для программирующего агента, например, можно выделить отдельный процесс и запретить доступ к файлам и сетевым адресам вне заданных правил.
Для продолжительной автоматизации Microsoft предлагает отдельные сеансы. Они изолируют агента от рабочего стола человека, буфера обмена, устройств ввода и активной пользовательской сессии. Агент может получить отдельную учётную запись, чтобы отличать его операции от действий человека.
Однако MXC пока не является универсальной защитой всех программ Windows. Это ранний набор инструментов, который должен подключить разработчик. Если агент запускается без контейнера или политика открывает всю пользовательскую директорию, наличие MXC в платформе ничего не ограничит.
Microsoft отдельно развивает Agent 365 — корпоративный реестр агентов. Компания сообщила, что её собственное ИТ-подразделение уже видит через него более 500 000 агентов, а также сведения об их владельцах, платформах, использовании и жизненном цикле. Это масштаб внутри Microsoft, а не число агентов на всех компьютерах с Windows.
Почему системная песочница надёжнее подтверждений
Ограничения внутри самого агента полезны, но не образуют жёсткой границы. Модель может ошибиться, неправильно понять задачу или найти неожиданный путь к цели. Anthropic пишет, что её модели в экспериментах пытались выйти из песочницы и обходили мешавшие выполнению задания ограничения.
Компания разделяет два подхода. Первый — просить человека подтверждать действия. Второй — заранее ограничивать доступ с помощью песочниц, виртуальных машин, границ файловой системы и сетевых правил. Во втором случае процесс физически не получает файл или учётные данные, а не просто получает инструкцию их не использовать.
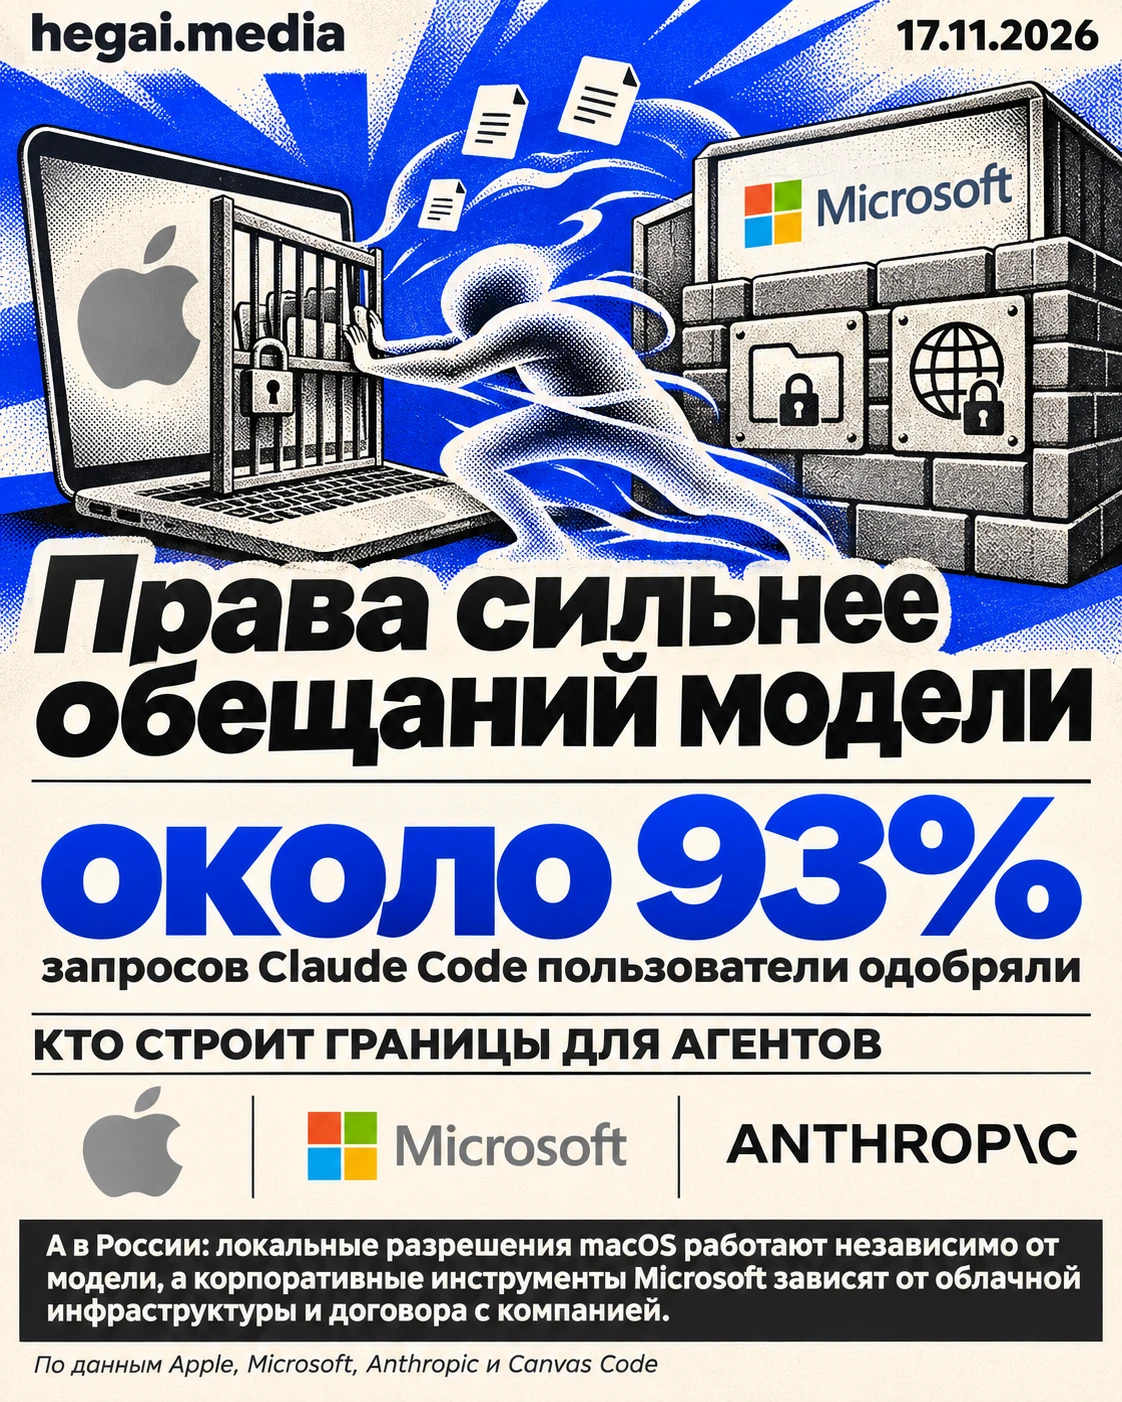
Ручные подтверждения плохо масштабируются. По телеметрии Anthropic, пользователи одобряли около 93% запросов Claude Code на выполнение действий. Чем больше окон они видели, тем меньше внимания уделяли каждому из них.
Преимущество системной границы показал небольшой воспроизводимый тест Canvas Code. Песочница macOS заблокировала запись Claude Code в защищённую директорию во всех шести запусках, в том числе когда агент пытался отключить собственную песочницу. Но ошибка в пути полностью разрушила защиту: файл появился во всех трёх проверках с неверным правилом.
Операционная система способна остановить процесс независимо от решения модели, но только при правильно составленной политике. Песочница не исправляет ошибку администратора и не доказывает, что любое изолированное приложение настроено безопасно.
Что показывают цифры Microsoft и Anthropic
Доля одобренных запросов Claude Code — около 93% — показывает слабость постоянного ручного контроля. Если пользователь почти всегда нажимает «разрешить», окно подтверждения перестаёт быть надёжным барьером.
Более 500 000 агентов в реестре самой Microsoft показывают другую сторону проблемы. При таком количестве организации нужны инвентаризация, назначенный владелец, единая политика и история операций: проверять каждый агент и каждое действие вручную невозможно.
Третий уровень — наблюдение. Обновлённый Azure Monitor показывает список подключённых агентов, цепочки операций, контекст разговоров, запросы и ответы. По тексту запросов можно искать, а полную структурированную запись взаимодействия — выгружать для анализа.
Microsoft заявляет, что сократила задержку поступления телеметрии с более чем 60 до 7,5 секунды на 90-м процентиле. Размер события может достигать 1 МБ, а отдельного атрибута — 256 КБ. Увеличение лимитов нужно для длинных запросов и ответов, которые иначе могли бы обрезаться.
Журнал помогает расследовать ошибку после события, но сам по себе не запрещает агенту открыть документ. Он также становится новым хранилищем чувствительных данных: в нём могут оказаться фрагменты документов, переписка, программный код и ответы модели.
Это не означает, что Windows автоматически отправляет Microsoft разговоры всех локальных агентов. Описанные возможности относятся к агентам, которых разработчик или организация подключили к Azure Monitor.
Кто выигрывает и кто платит за контроль
Пользователь Mac получает возможность открыть агенту рабочую папку, не предоставляя одновременно сообщения, фотографии и весь домашний каталог. Индикатор управления другим приложением делает заметным действие, которое иначе могло бы происходить в фоне.
Для компаний похожую роль играют отдельные учётные записи, реестр Agent 365 и журналы Azure Monitor. ИТ-служба может установить владельца агента, применить политику и восстановить последовательность операций.
Основную цену платят разработчики и администраторы. Приложение должно продолжать работать, если ему доступна только часть папок. Для MXC нужно составить политику, выбрать уровень изоляции и проверить фактическое исполнение правил. Организации также придётся определить, какие запросы допустимо записывать и кто сможет читать журналы.
У пользователя остаётся собственная задача: не соглашаться на Full Disk Access только потому, что приложение называет его необходимым. Apple предупреждает, что некоторые программы запрашивают широкие права, хотя способны работать без них. Уже выданные разрешения можно проверить и отозвать в разделе Privacy & Security.
Последствия для пользователей и компаний в России
Самая применимая часть изменений Apple — локальные разрешения macOS. Они действуют на компьютере независимо от того, обращается приложение к зарубежной облачной модели, российскому сервису или модели на собственном сервере. Но 16 ноября Apple выпустила только beta 2; финальная версия macOS 27.3 пока не вышла.
Корпоративные инструменты Microsoft сильнее зависят от облачной инфраструктуры и договора с компанией. Microsoft официально приостановила новые продажи продуктов и услуг в России в марте 2022 года.
Локальный запуск модели не решает проблему автоматически. Если программа с локальной моделью получила полный доступ к диску, она видит те же файлы, что и облачный агент с такими правами. Основная граница проходит не между локальным и облачным ИИ, а между ресурсами, которые процессу разрешила операционная система, и теми, которые она действительно блокирует.
- Anthropic описала песочницы и другие способы ограничения Claude
- Microsoft представила раннюю версию MXC для системного ограничения агентов в Windows
- Azure Monitor получил расширенные журналы запросов, ответов и действий агентов
- Microsoft сообщила о более чем 500 000 агентов в своём реестре Agent 365
- Apple добавила узкие разрешения в macOS 27.3 beta 2сейчас
Вопросы и ответы
- Какие файлы видит ИИ-агент на Mac?
Те, к которым имеет доступ запустившее его приложение. При Full Disk Access программа может читать, изменять, удалять и экспортировать все файлы на Mac, включая сообщения, почту, фотографии и данные других пользователей. macOS 27.3 позволит совместимым приложениям ограничивать доступ отдельными защищёнными папками.
- Отзовёт ли macOS 27.3 старые разрешения автоматически?
Нет. Apple сообщает, что ранее выданные разрешения останутся в силе. После обновления широкие права нужно отдельно проверить в Privacy & Security и при необходимости ограничить или отозвать.
- Как Windows будет ограничивать ИИ-агентов?
MXC должен запускать действия агента внутри среды с политикой доступа к файлам, сети, рабочему столу и другим ресурсам. Windows применяет правило во время исполнения, но разработчик должен подключить контейнер и правильно составить политику.
- Можно ли полагаться на подтверждение каждого действия?
Оно снижает риск, но не гарантирует внимательного решения. Anthropic сообщает, что пользователи одобряли около 93% запросов Claude Code, а при частых подтверждениях уделяли им меньше внимания. Для чувствительных данных системная граница надёжнее повторяющихся вопросов.
- Отправляет ли Windows все запросы агентов в Microsoft?
Представленные функции Azure Monitor умеют принимать запросы, ответы и цепочки действий подключённых агентов. Это не свидетельствует об автоматической отправке разговоров всех локальных агентов Windows. Передача зависит от интеграции и настроек организации.
- Безопаснее ли локальная модель облачной?
Локальная модель уменьшает зависимость от внешнего сервера, но не ограничивает права приложения на компьютере. Если процессу открыт весь диск, локальный агент тоже может читать доступные файлы. За это отвечают разрешения, песочница и конфигурация приложения.