
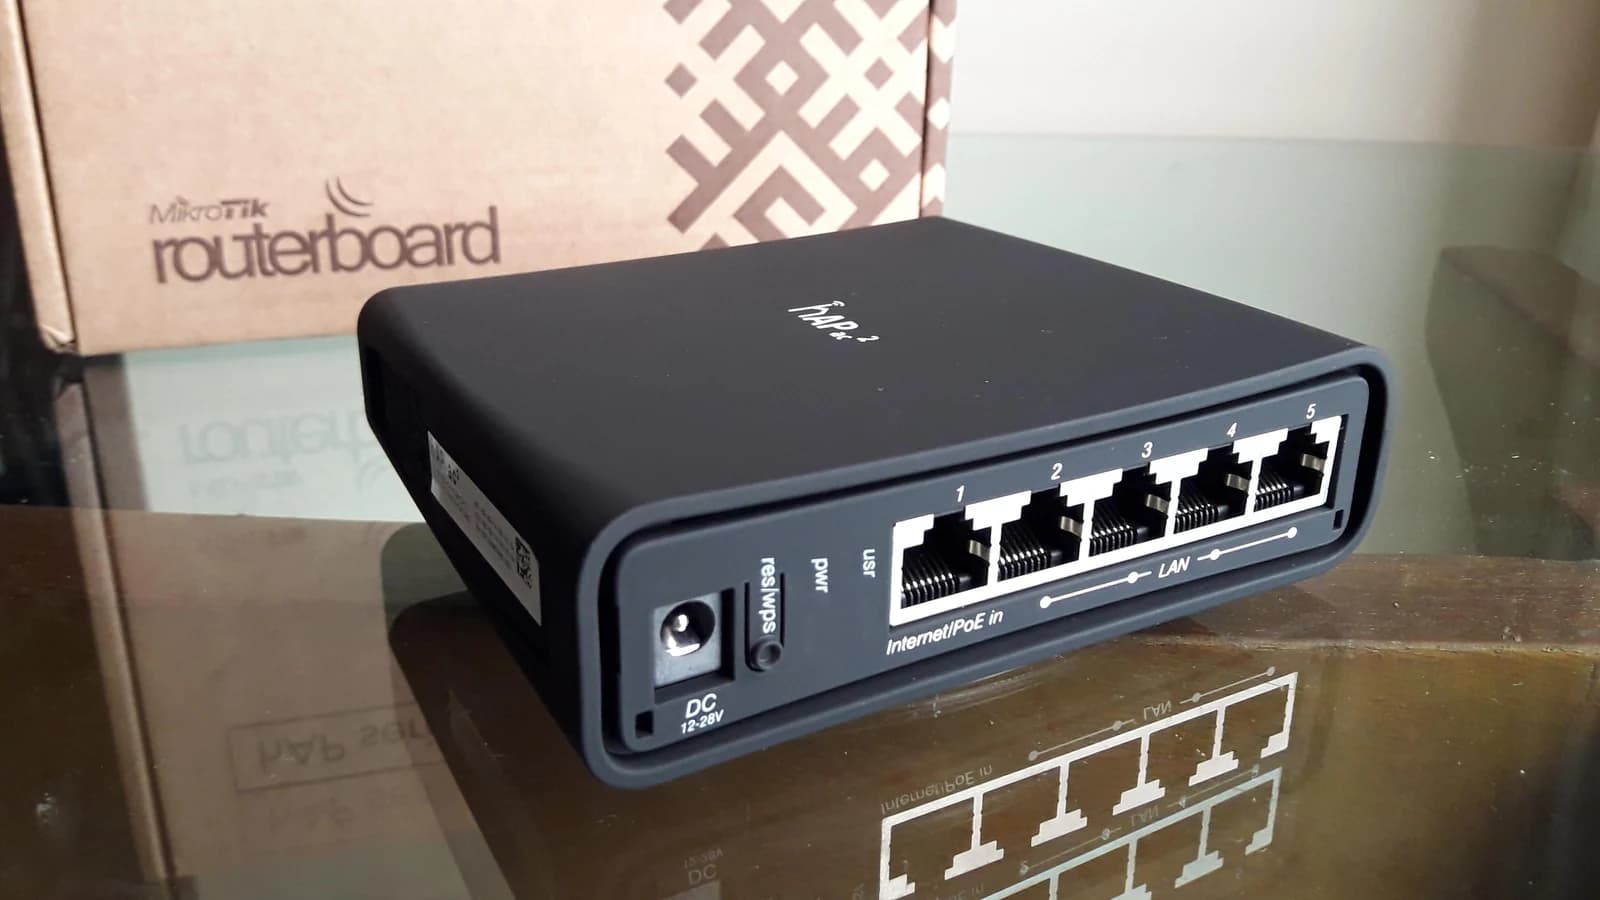
Главный радиочастотный центр, входящий в структуру Роскомнадзора, направил операторам поручение проверить роутеры MikroTik в собственной инфраструктуре и у абонентов. По оценке Fplus, в России используется около 100 тысяч таких устройств, но это размер всего парка, а не число уязвимых или взломанных роутеров.
Проблема затрагивает RouterOS, операционную систему оборудования MikroTik. Специалисты CERT Polska описали шесть уязвимостей, а для части из них подтвердили реальные атаки. Ошибки позволяют обходить проверку пользователя, читать данные из памяти, перезагружать устройство и повышать права доступа.
Самый опасный сценарий объединяет несколько дыр и даёт злоумышленнику административный доступ без пароля или SSH-ключа. SSH здесь означает протокол для удалённого управления устройством. Получив контроль над роутером, атакующий может угрожать и подключённой к нему технике, включая компьютеры, телефоны и устройства умного дома, отмечает «Коммерсантъ».
MikroTik выпустила исправления в начале сентября и рекомендовала обновиться всем пользователям. Позднее выяснилось, что один из первых патчей устранял проблему не полностью, поэтому SecurityLab советует устанавливать самый свежий доступный выпуск своей ветки RouterOS. Полный технический список уязвимостей и признаков атаки опубликован CERT Polska.
До установки обновлений ГРЧЦ рекомендует ограничить удалённый доступ к настройкам роутеров и следить за подозрительным трафиком. Операторы должны уведомить владельцев уязвимого оборудования. Как пишет Хабр, если абонент не обновится в течение недели, провайдер может закрыть отдельные сетевые порты, из-за чего некоторые функции или доступ в интернет будут работать с ограничениями. Представители отрасли уточняют, что рекомендации пока не носят обязательного характера, а самостоятельно обновлять частный роутер оператор не обязан.
Что это значит
- Для вас. Если дома или в офисе стоит MikroTik, проверьте версию RouterOS. Уязвимы не все устройства, риск зависит от установленной версии и настроек удалённого доступа.
- В России. Провайдер может прислать уведомление и дать около недели на обновление. Полного массового отключения не планируется, но отдельные соединения у непропатченного роутера могут временно ограничить.
- Что сделать. Установите самый свежий доступный выпуск RouterOS своей ветки. Если роутер администрируется через интернет, ограничьте доступ доверенной сетью или защищённым VPN-соединением, как рекомендуют MikroTik и CERT Polska.