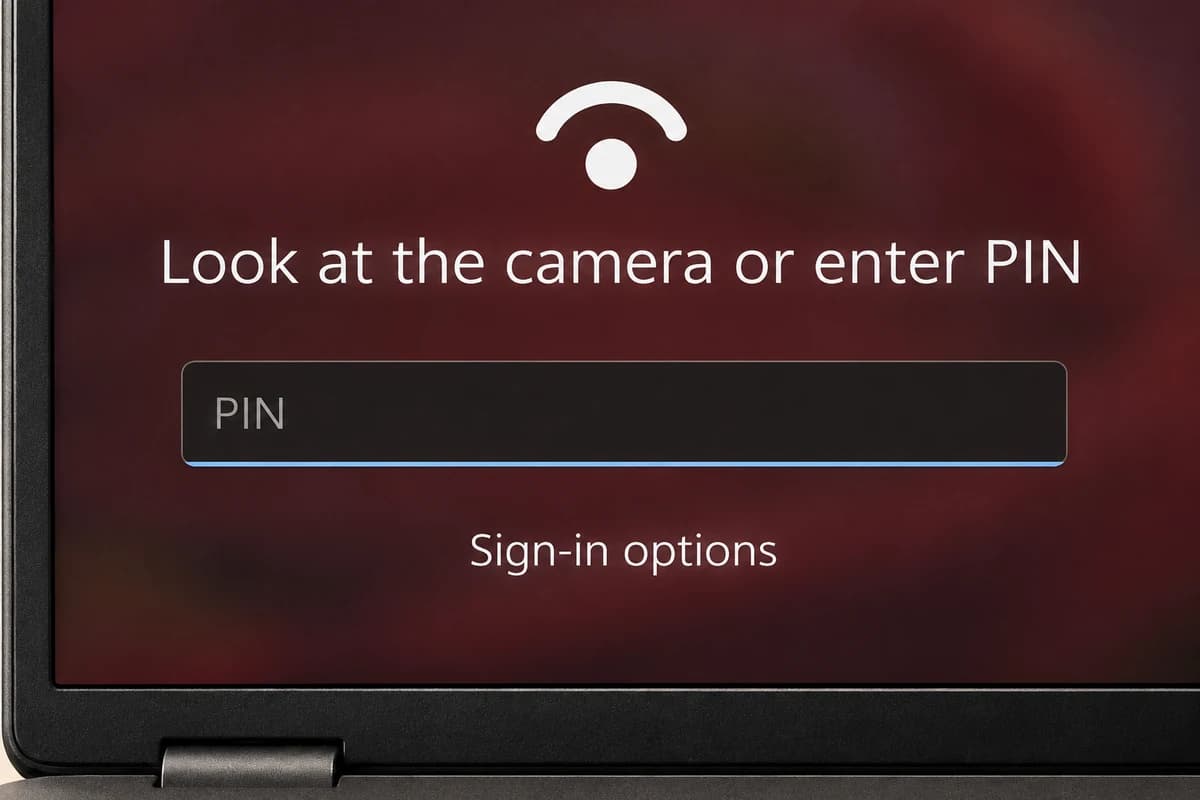
При настройке Windows система предлагает создать PIN, даже если пользователь собирается входить по лицу или отпечатку пальца. Это не сокращённая версия пароля от учётной записи Microsoft: PIN Windows Hello даёт доступ к криптографическому ключу на конкретном компьютере.
Как объясняет MakeUseOf, пароль от учётной записи Microsoft можно попытаться использовать на другом устройстве или в связанных сервисах. PIN за пределами компьютера, на котором его создали, бесполезен. Microsoft уточняет, что код не передаётся на сервер и не хранится там: при вводе он разблокирует закрытый ключ, которым Windows подписывает запрос на вход. Сервер получает подтверждение, но не сам PIN.
При настройке Windows Hello компьютер создаёт пару ключей. Открытый ключ регистрируется у поставщика учётной записи, а закрытый остаётся на устройстве. На совместимых компьютерах его создаёт и защищает TPM — встроенный модуль, выполняющий криптографические операции. Если TPM нет, Windows может хранить ключ с программной защитой.
TPM также затрудняет перебор PIN. После серии неправильных попыток модуль блокирует доступ к ключу, поэтому безопасность такой схемы определяется не только длиной кода. Чтобы воспользоваться украденным PIN, злоумышленнику понадобится и сам компьютер; войти с этим кодом в ту же учётную запись на другом устройстве не получится.
Лицо и отпечаток в Windows Hello работают по тому же принципу: они служат способом разблокировать привязанный к устройству ключ. PIN остаётся резервным вариантом на случай, если камера или сканер не распознают пользователя. Microsoft рекомендует использовать TPM, но Windows Hello не требует его во всех конфигурациях.