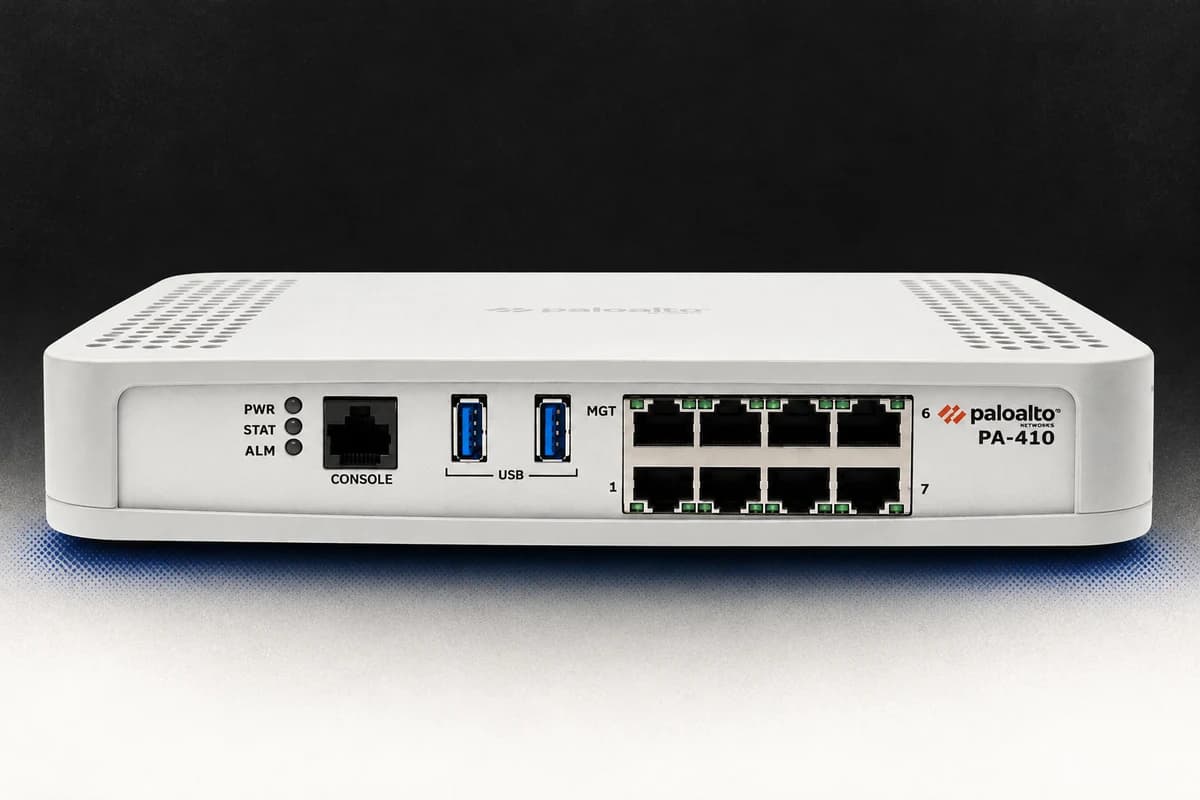
Palo Alto Networks 14 октября раскрыла уязвимость CVE-2026-0322 в интерфейсе управления PAN-OS, операционной системы корпоративных межсетевых экранов. Она позволяет атакующему выполнить произвольный код с правами root, то есть получить максимальные полномочия внутри устройства.
Для атаки нужны действующая учётная запись и сетевой доступ к панели управления. Компания уже наблюдала «очень ограниченную» эксплуатацию уязвимости. Агентство по кибербезопасности США CISA также включило её в каталог проблем, которые используют в реальных атаках.
Какие системы затронуты
Уязвимость обнаружена в PAN-OS на физических файрволах PA-Series, виртуальных VM-Series и платформе централизованного управления Panorama, включая виртуальные и аппаратные устройства M-Series. Специальная настройка для возникновения проблемы не требуется.
Читайте также
Облачные сервисы Cloud NGFW и Prisma Access, по данным Palo Alto Networks, не затронуты.
Что выпустила Palo Alto Networks
Исправления доступны для затронутых веток PAN-OS 10.2, 11.1, 11.2, 12.1 и 12.2. Патч для PAN-OS 11.2.16 ожидался 15 октября. Безопасную версию для конкретного устройства следует проверять в официальном бюллетене. Владельцам неподдерживаемых выпусков нужно перейти на поддерживаемую версию.
Обходного решения нет. Подписка Threat Prevention может распознавать известные варианты атаки при включённых сигнатурах и расшифровке SSL-трафика, однако изменённые варианты могут остаться незамеченными.
Что это значит
- Проверить парк устройств и версии PAN-OS. Для PA-Series, VM-Series и Panorama нужно сверить точные номера выпусков с бюллетенем и установить указанное исправление. Отдельного контроля требует PAN-OS 11.2.16.
- Ограничить панель управления. Palo Alto Networks рекомендует разрешить доступ к ней только с доверенных внутренних IP-адресов.
- Проверить учётные записи и журналы. Поскольку атака требует действующих данных для входа, приоритетны старые, общие и сервисные аккаунты, а также устройства с внешним доступом к интерфейсу управления.