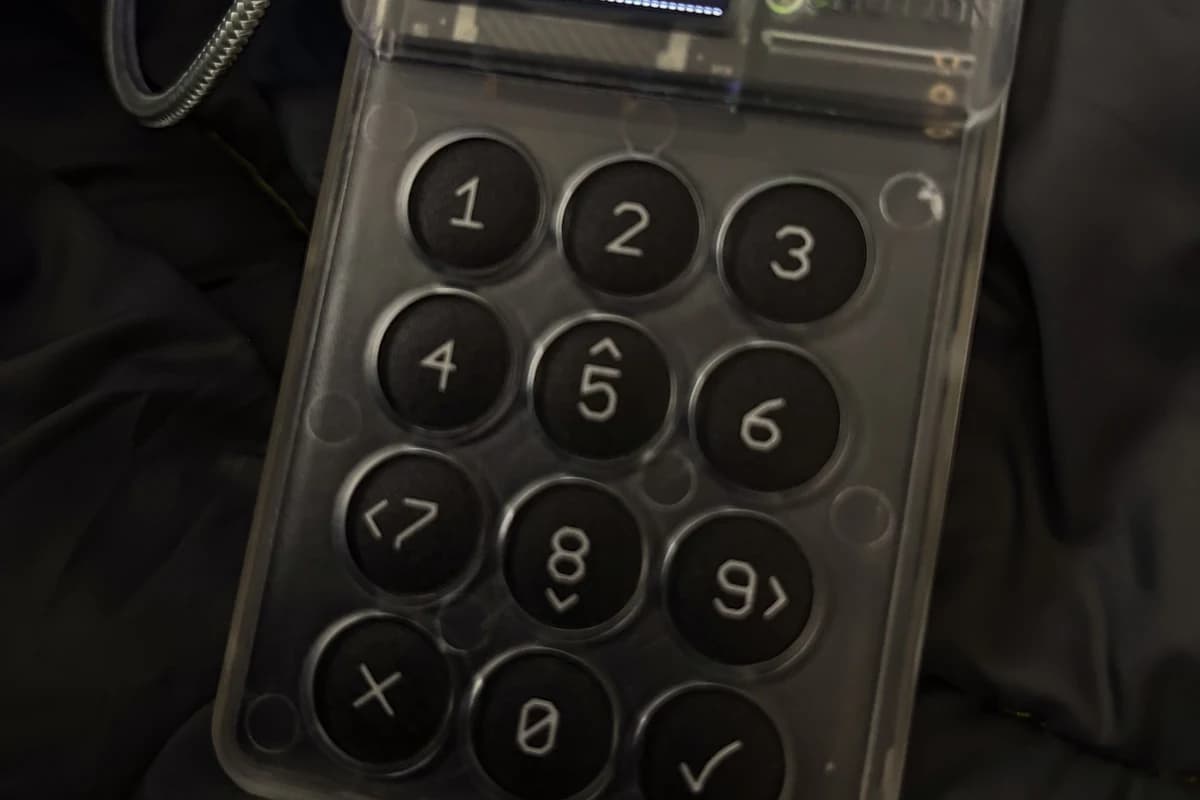
События 2026 года показали, почему одного офлайн-хранения приватного ключа недостаточно. Владельцы Coldcard потеряли биткоины из-за ошибки генерации seed-фраз. В октябре Ledger подтвердила посторонний аппаратный модуль как минимум в одном кошельке, проданном через реселлера CryptoBilis.
Аппаратный кошелёк может корректно изолировать приватный ключ, но безопасность также зависит от того, как этот ключ создан, что происходило с устройством до покупки и какую операцию видит владелец перед подписью.
Что происходит с аппаратными кошельками
30 июля Coinkite предупредила об ошибке в прошивках Coldcard. Устройство создавало seed-фразы с меньшей случайностью, чем предполагалось. Атакующие перебирали ослабленные комбинации на собственном оборудовании, восстанавливали приватные ключи и переводили средства. Подключаться к кошельку для этого не требовалось.
Читайте также
Для Mk2 и Mk3 уязвимыми названы seed-фразы, созданные прошивками от 4.0.1 до 4.1.9 включительно, кроме фраз, при создании которых использовали не менее 50 независимых приватных бросков кости. Для Mk4, Mk5 и Q производитель сообщил примерно о 72 битах энтропии вместо ожидаемых 128. Исправлены версии 4.2.0 и новее для Mk2 и Mk3, стандартная 5.6.0 и Edge 6.6.0X для Mk4 и Mk5, а также стандартная 1.5.0Q и Edge 6.6.0QX для Q.
Обновление исправляет будущую генерацию, но не усиливает уже созданную фразу. Владельцам затронутых кошельков нужно после установки исправленной прошивки сформировать новую seed-фразу и перенести средства.
Октябрьский эпизод с Ledger затронул физическую целостность кошельков. BleepingComputer сообщило, что Ledger обнаружила несанкционированный аппаратный имплант в устройстве клиента CryptoBilis. Исследователи нашли дополнительный микроконтроллер, eSIM и LTE-модуль. Система считывала вывод дисплея и нажатия кнопок, распознавала 24 слова восстановления и передавала их наружу.
Оригинальный защищённый элемент мог оставаться нетронутым, поэтому штатная проверка подлинности Ledger Genuine Check не обязательно обнаруживала добавленную электронику. Компания связала сообщения о неожиданных списаниях с устройствами CryptoBilis и назвала число таких случаев ограниченным.
Как устроена защита и где она заканчивается
Криптовалюта не хранится внутри кошелька. В блокчейне находится запись о владении, а устройство удерживает приватный ключ, необходимый для подписи перевода. Seed-фраза позволяет восстановить этот ключ и доступ к кошельку.
Обычная схема выглядит так: приложение формирует операцию, аппаратный кошелёк получает её параметры, показывает адрес и сумму, а владелец подтверждает подпись. Компьютер получает готовую подпись, но не сам приватный ключ.
- Приложениеформирует адрес, сумму и параметры операции
- Кошелёкполучает запрос, не раскрывая приватный ключ
- Доверенный экранпоказывает то, что должно попасть в подпись
- Владелецсверяет данные и подтверждает операцию
- Блокчейнпринимает подписанный перевод
Приватный ключ остаётся внутри устройства, а наружу передаётся готовая подпись.
Первая граница защиты проходит при создании ключа. Если seed-фраза предсказуема, злоумышленник может восстановить кошелёк на другом устройстве. PIN-код исходного экземпляра в таком случае не остановит кражу.
Вторая граница — физическая целостность устройства и цепочка поставки. Проверка оригинального защищённого элемента не гарантирует отсутствия дополнительной электроники, установленной после выпуска.
Третья граница — точность информации на доверенном экране. Исследователи Bitfinding нашли ошибку Ledger Clear Signing: устройство могло показать одно действие, хотя подпись разрешала 257. Уязвимость находилась в обработчике сложных операций, который пропускал часть подписываемых команд.
Продемонстрированный сценарий заблокирован в приложении Ledger Ethereum 1.22.3. Его нужно обновлять отдельно от прошивки самого устройства. До исправления подпись могла быть криптографически корректной, хотя экран показывал не всё её содержание.
Сопоставление цифр и механизмов
Суммы этих эпизодов нельзя складывать как единый показатель надёжности аппаратных кошельков. В случае Coldcard оценка относится к наблюдаемым кражам, связанным с подтверждённой ошибкой генератора. Для Ledger подтверждён имплант как минимум в одном устройстве, тогда как размер потерь остался внешней оценкой.
| Инцидент | Механизм атаки | Что подтверждено | Оценка потерь | Кто получает преимущество | Кто несёт риски и издержки |
|---|---|---|---|---|---|
| Coldcard, июль–август 2026 года | Перебор ослабленных seed-фраз вне устройства | Предупреждение производителя, затронутые версии и исправленные прошивки | около $130 млн | Атакующим не нужен доступ к кошельку или его PIN-коду | Владельцы теряют средства и должны создавать новую seed-фразу; Coinkite выпускает исправления и инструкции по переносу |
| Ledger и CryptoBilis, октябрь 2026 года | Перехват слов восстановления аппаратным имплантом | Несанкционированный модуль как минимум в одном устройстве | более $86 млн по внешним сообщениям, Ledger сумму не подтвердила | Вмешательство происходит до или во время первоначальной настройки покупателем | Покупатели рискуют средствами; реселлеры должны контролировать происхождение и возвраты устройств; Ledger расследует случаи и связывается с пострадавшими |
| Ledger Clear Signing, раскрытие в сентябре 2026 года | Неполное отображение команд, покрытых подписью | Ошибка обработчика и исправление в Ethereum app 1.22.3 | — | Вредоносный интерфейс может скрыть часть разрешённых действий за корректной подписью | Пользователи и организации несут риск исполнения скрытых команд и должны отдельно обновить приложение Ethereum |
Последствия распределяются несимметрично. Владелец первым сталкивается с потерей активов и необходимостью срочного переноса, хотя причина может находиться в прошивке, устройстве от продавца или обработчике операций. Производитель контролирует исправления и предупреждения, но обновление не восстанавливает уже скомпрометированную seed-фразу. Реселлер влияет на происхождение устройства и на то, попадёт ли возвращённый экземпляр к следующему покупателю.
Разные механизмы также меняют положение атакующего. Слабую seed-фразу можно перебирать удалённо, имплант переносит атаку в цепочку поставки, а ошибка отображения позволяет использовать действительную подпись для действий, которых владелец не увидел на экране.
Что сохраняет аппаратный кошелёк
Аппаратный кошелёк по-прежнему затрудняет извлечение приватного ключа вредоносной программой с компьютера или телефона. Этим он отличается от горячего кошелька, постоянно работающего в приложении или браузере. Открытый исходный код облегчает независимую проверку, но не гарантирует быстрого обнаружения ошибки: проблема Coldcard находилась в доступном коде несколько лет. Закрытая прошивка сильнее привязывает покупателя к внутренним проверкам производителя.
Владельцам затронутых Coldcard производитель рекомендует не создавать новую seed-фразу до установки исправленной версии. После обновления нужно сформировать новую фразу на проверенном устройстве, записать и сверить резервную копию, проверить адрес получения и сначала отправить небольшую тестовую сумму. Старую резервную копию следует сохранять до завершения и подтверждения всего переноса.
15 октября Ledger представила Atom, который остаётся в разработке. По данным The Verge (заблокирован в РФ), защитный корпус должен обнаруживать попытки вскрытия, снятие экрана или задней крышки будет фиксироваться системой, а упаковка должна показывать следы открытия. Эти меры направлены против физического вмешательства, похожего на обнаруженный имплант, но относятся к ещё не выпущенному устройству.
Ledger принимает резервации Founders Edition с возвращаемым депозитом $100. Специальная цена составляет $849, предварительная поставка намечена на второй квартал 2027 года. До выпуска характеристики, дизайн, цена и срок могут измениться.
Последствия в России
РБК писал, что популярные аппаратные кошельки продаются на российских маркетплейсах и у реселлеров. Октябрьский случай важен для покупателей как предупреждение о цепочке поставки: известная площадка и успешная программная проверка не исключают физической модификации устройства.
Ledger советует избегать неавторизованных реселлеров, а продавцам — получать кошельки только через официальные каналы и не возвращать в продажу ранее купленные экземпляры. РБК также рекомендует не покупать такие устройства с рук или бывшими в употреблении, поскольку их могли вскрыть или изменить.
Отмечено 0 из 8
EAL обозначает сертификационный уровень оценки защищённости компонента; максимальный уровень — 7. Высокая оценка защищённого чипа не распространяется автоматически на прошивку, продавца и весь процесс подтверждения операции.
Вопросы и ответы
- Защищает ли BIP-39 passphrase от ошибки Coldcard?
Сильная уникальная BIP-39 passphrase создаёт независимый барьер: одной ослабленной seed-фразы недостаточно для доступа к такому кошельку. Короткая, распространённая, повторно используемая или построенная по шаблону passphrase может быть подобрана.
Passphrase не исправляет затронутую seed-фразу, поэтому Coinkite рекомендует после обновления перенести средства. Речь идёт именно о BIP-39 passphrase, а не о PIN-коде Coldcard.
- Какие продукты Coinkite не затронула ошибка генератора?
Coinkite указывает, что ошибка не касается TAPSIGNER, OPENDIME и SATSCARD, поскольку эти продукты используют другие кодовые базы. Для Coldcard риск зависит от модели, версии прошивки, количества независимых приватных бросков кости и наличия сильной уникальной BIP-39 passphrase.
- Что Ledger рекомендовала покупателям CryptoBilis?
Тем, кто ещё не начал настройку устройства, Ledger рекомендовала не делать этого. Пользователям уже настроенных кошельков компания посоветовала перенести активы на другое устройство Ledger с новой seed-фразой.
- Можно ли уже купить Ledger Atom?
Нет. Ledger предлагает резервацию, а не готовое устройство. Atom находится в разработке, а заявленный срок поставки может измениться.