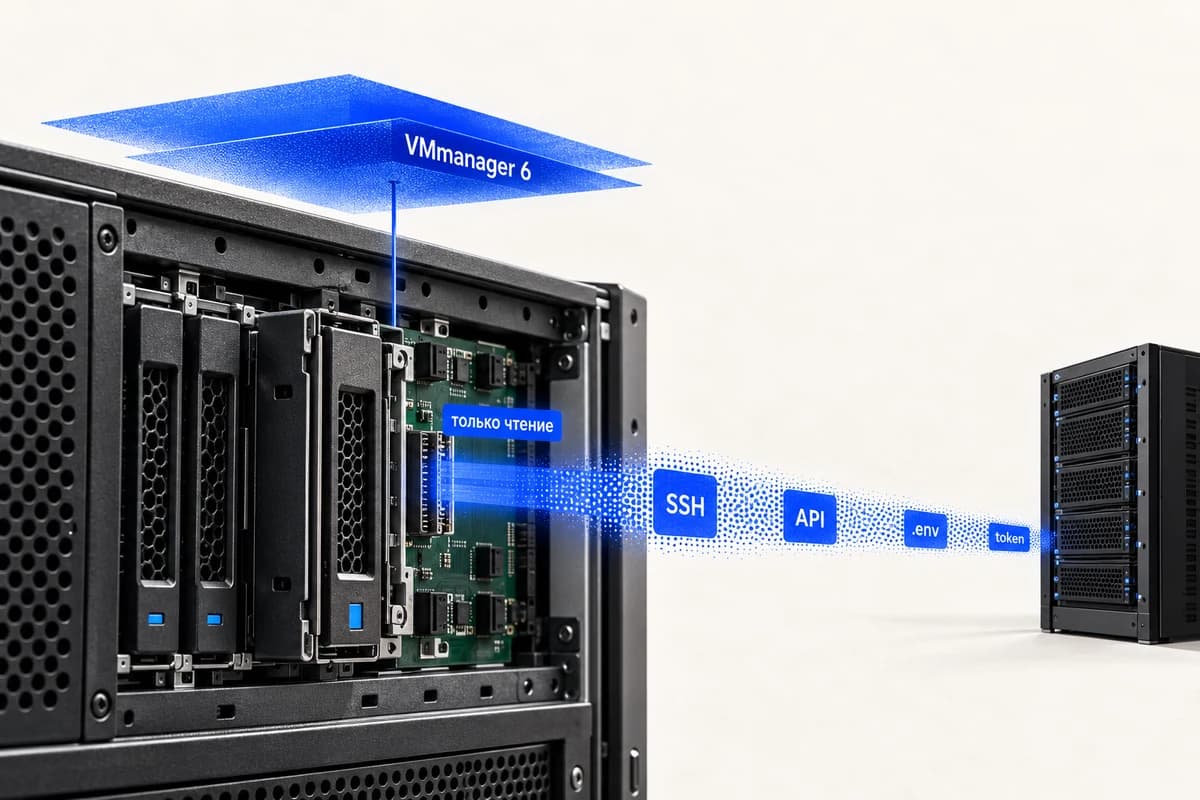
17 октября злоумышленники атаковали инфраструктуру российских хостинг-провайдеров через уязвимость в VMmanager 6 — платформе для управления виртуальными серверами. У FirstVDS вредоносная программа подключала диски части клиентских машин в режиме чтения и отправляла на внешний сервер пароли, SSH- и API-ключи, токены, конфигурационные и пользовательские файлы, историю команд и данные криптокошельков.
Программа не запускалась внутри виртуальных машин и не изменяла их диски. Поэтому сервер мог продолжать работать без явных следов атаки, хотя данные с него уже были скопированы. FirstVDS уведомил владельцев обнаруженных затронутых серверов по почте и через личный кабинет.
У других провайдеров копирование данных не подтвердили
Forestsnet обнаружил программу-сборщик с правами root на сервере своей панели, но не нашёл следов её работы на узлах с клиентскими машинами. Полностью исключить компрометацию провайдер не смог.
Читайте также
ITLDC сообщил о подозрительной активности на одном узле управления. По оценке компании, атакующий мог получить доступ только для чтения к сведениям о некоторых виртуальных машинах и образам их дисков. Личный кабинет, платёжные данные и резервная инфраструктура затронуты не были.
Провайдеры ограничили доступ к панелям
После обнаружения атаки провайдеры блокировали связанные с ней сетевые ресурсы, ограничивали доступ к панелям и устанавливали исправления разработчика. Forestsnet поставил патч в ночь на 18 октября и сообщил, что проверил закрытие уязвимости. ITLDC также применил предоставленные обновления.
У FirstVDS на 20 октября устранение уязвимости продолжалось, поэтому внешний доступ к VMmanager оставался закрытым. Основные функции управления серверами компания переносит в собственный личный кабинет.
Клиентам FirstVDS, получившим уведомление, следует считать хранившиеся на сервере секреты скопированными. Провайдер рекомендует сменить пароли, перевыпустить SSH- и API-ключи и токены, а прежние данные доступа отозвать. Средства из обнаруженных на сервере криптокошельков следует перевести на новые кошельки, созданные на доверенном устройстве.