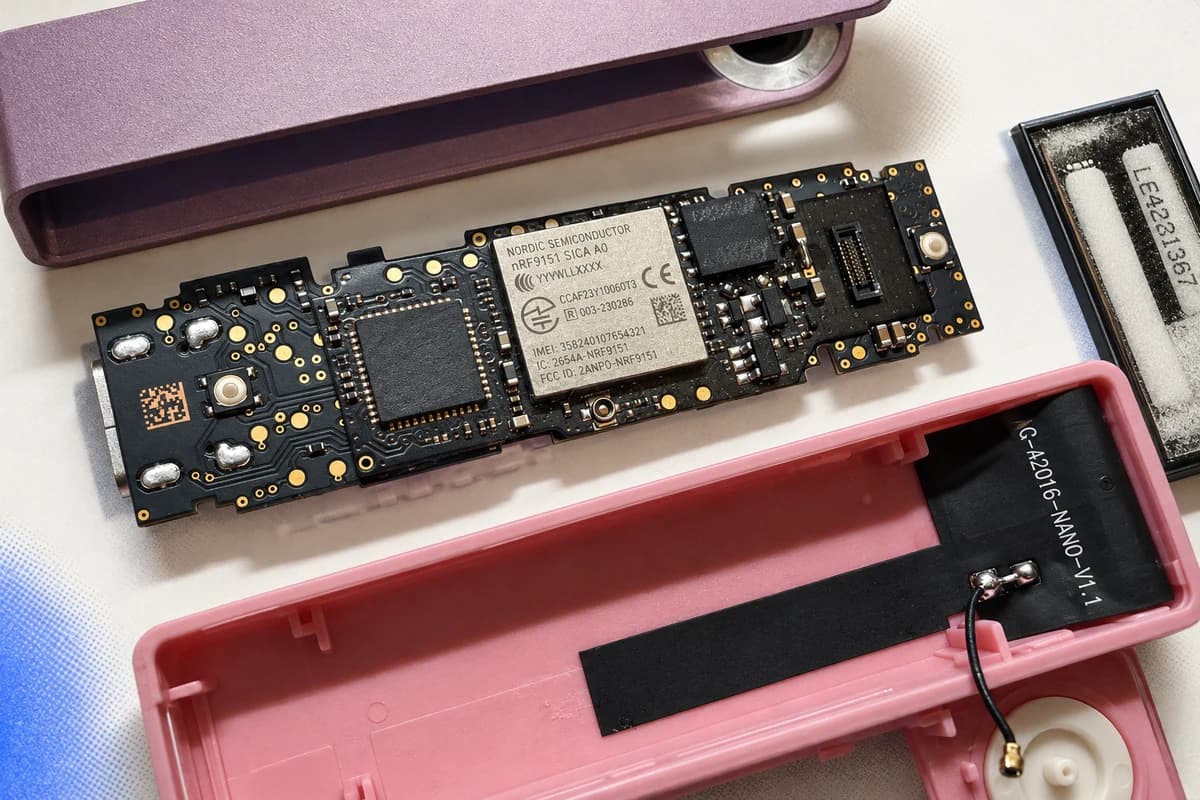
13 октября исследовательская команда Ledger Donjon раскрыла механизм аппаратного импланта: микроконтроллер считывал показанную на экране при настройке фразу восстановления из 24 слов, а затем передавал полученные данные злоумышленникам через мобильную сеть LTE с помощью встроенной eSIM.
Имплант не затрагивал защищённый чип кошелька и не изменял транзакции. Поэтому фирменная проверка подлинности Genuine Check могла подтвердить подлинность оригинальных компонентов, но не обнаружить добавленную плату.
Что известно о затронутых устройствах
10 октября Ledger подтвердила, что как минимум в одном устройстве пострадавшего пользователя находился посторонний аппаратный модуль. 11 октября компания сообщила, что все подтверждённые случаи списания средств 9 октября относились к кошелькам, проданным реселлером CryptoBilis в Юго-Восточной Азии. Внутренние системы Ledger и её прямые продажи, по заявлению компании, не пострадали.
Читайте также
Независимые исследователи изучали модифицированные Ledger Nano X. Они обнаружили два варианта импланта на гибкой печатной плате: один размещался рядом с уменьшенным аккумулятором, другой — под экраном. Сама Ledger в опубликованных обновлениях модель затронутого устройства не уточнила.
Компания также проверяет сообщения об имплантах в устройствах, купленных не у CryptoBilis. Ledger пока не подтвердила связь таких находок с кражами или с уже расследуемой партией.
Что это значит
Данных о продаже модифицированных кошельков в России в источниках нет. Покупателям CryptoBilis Ledger советует не настраивать неиспользованные устройства. Если кошелёк уже активирован, активы следует перенести на новый кошелёк с новой фразой восстановления, созданной на устройстве, полученном напрямую от Ledger.
При подозрении на вскрытие компания рекомендует обращаться в официальную поддержку. Самостоятельное открытие корпуса может повредить устройство, а успешная Genuine Check не исключает наличия дополнительной электроники рядом с оригинальными компонентами.